「WordPressは狙われやすいって聞いたけど、本当?」
「PHPの脆弱性のニュースを見て、自社サイトのセキュリティが心配になった」
会社のホームページをWordPressで運用していると、こんな不安を感じることがあるかもしれません。
WordPressは世界中で多くのWebサイトに使われているため、攻撃の対象にもなりやすい仕組みです。ただし、基本的な対策をしておくことで、多くのリスクは減らせます。
この記事では、WordPressで作られた会社のホームページを守るために、Web担当者がまず押さえておきたいセキュリティ対策の基本を解説します。
この記事の結論
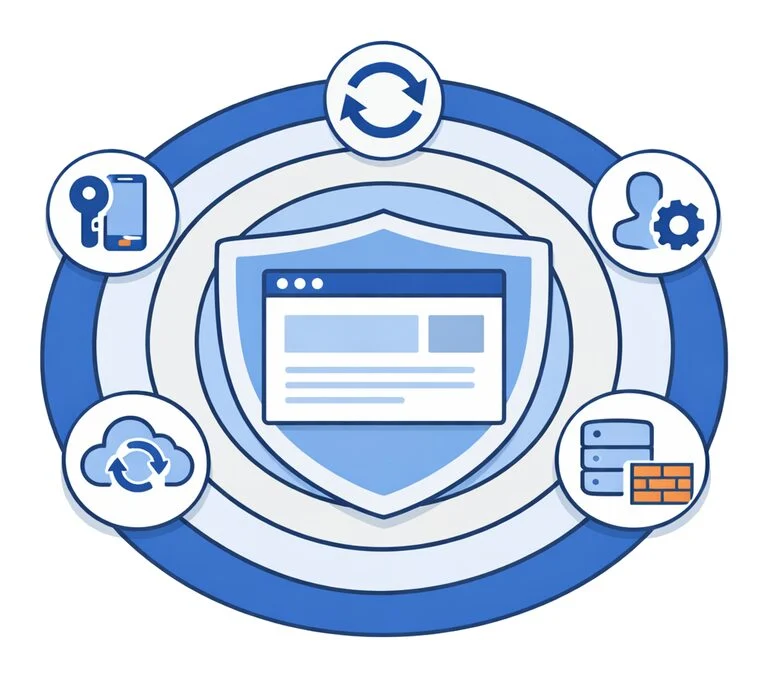
WordPressのセキュリティ対策で、まず取り組みたいのは次の6つです。
- 推測されにくいパスワードを使い、使い回さない
- 2段階認証などで、ログインを守る
- WordPress本体・テーマ・プラグイン・PHPを更新する
- 不要なユーザーやプラグインを整理し、権限を必要な範囲にする
- バックアップを取り、戻せる状態にしておく
- サーバー会社のセキュリティ機能を確認する
特別なことよりも、基本の対策を続けることが一番の守りになります。
1. WordPressサイトはどう狙われるの?
まずは、よくある攻撃のパターンを知っておきましょう。
- ログインの乗っ取り
パスワードを推測したり、どこかで漏れたパスワードを試したりして、管理画面に入ろうとする - 古いソフトの弱点を狙う
更新されていないWordPress本体・テーマ・プラグイン・PHPの脆弱性を悪用する - 乗っ取ったサイトの悪用
改ざん、迷惑メールの送信、別のサイトへの攻撃の踏み台などに使われる
こうした攻撃の多くは、人が1件ずつ狙っているのではなく、プログラムで自動的に大量のサイトを試しているものです。
そのため、「うちは小さな会社だから狙われない」とは言い切れません。
2. ログインを守る
推測されにくいパスワードにする
管理画面のパスワードは、最も基本的な守りです。
- 会社名・誕生日・簡単な英単語などを使わない
- 十分な長さにする
- 他のサービスと同じパスワードを使い回さない
- パスワード管理ツールなどで安全に管理する
また、ユーザー名を「admin」のような推測しやすい名前にしていると、攻撃者にとって試しやすくなります。
2段階認証を使う
2段階認証は、パスワードに加えて、スマートフォンのアプリなどに表示される確認コードを入力してログインする仕組みです。
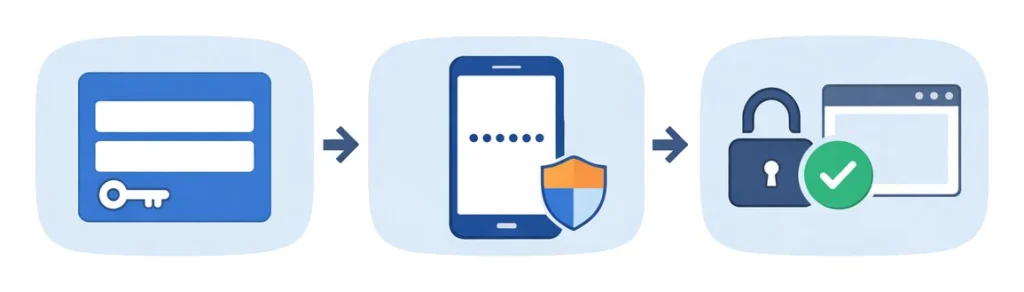
万が一パスワードが漏れても、確認コードがなければログインできないため、乗っ取りを防ぐ効果が高い対策です。
WordPress本体には、標準では2段階認証の機能がありません。プラグインを使って追加するのが一般的です。導入するときは、制作会社や保守会社とも相談しましょう。
⚠️ 注意
2段階認証を設定したスマートフォンを紛失したり、機種変更したりすると、ログインできなくなることがあります。設定するときは、予備の確認方法(バックアップコードなど)も控えておきましょう。
ログインの試行を制限する
短時間に何度もログインに失敗するアクセスを制限する方法もあります。
レンタルサーバーによっては、管理画面へのアクセス制限や、海外からのログイン制限などの機能が用意されていることがあります。まずは、契約しているサーバーにどんな機能があるか確認してみましょう。
3. 更新を放置しない
WordPress・テーマ・プラグインを更新する
WordPress本体・テーマ・プラグインの更新には、脆弱性の修正が含まれていることがあります。
更新通知を長く放置すると、知られた弱点が残ったままになってしまいます。
ただし、更新によって表示や機能に不具合が出ることもあるため、バックアップを確認してから進めましょう。更新の進め方は、「WordPressを更新する前にやるべきことは?Web担当者向けチェックリスト」で解説しています。
PHPも更新の対象
WordPressを動かしている、サーバーのPHPにも更新があります。
2026年10月には、PHPに深刻な脆弱性が見つかりました。このように、WordPressの管理画面だけでは対策できない部分もあることを覚えておきましょう。
詳しくは、「PHPの脆弱性(2026年10月)とは?Web担当者が今やることと今後のセキュリティ対策」で紹介しています。
4. ユーザーとプラグインを整理する
ユーザーの権限は必要な範囲に
すべてのユーザーを管理者にする必要はありません。
- 管理者権限は、必要な人だけに付与する
- 記事を書くだけの人は、編集者や投稿者などの権限にする
- 退職者や契約が終わった制作会社のアカウントを残さない
- 共有アカウントを避け、担当者ごとにアカウントを用意する
権限の違いは、「WordPressのユーザー権限とは?管理者・編集者・投稿者の違いを解説」で解説しています。
使っていないプラグインは削除を検討する
使っていないプラグインやテーマが残っていると、更新の管理が行き届かなくなります。
また、長い間更新されていないプラグインは、脆弱性が修正されないまま残っている可能性もあります。
- 使っていないプラグイン・テーマは、影響を確認して削除を検討する
- 長期間更新されていないプラグインは、代わりがないか検討する
- 配布元の分からない有料テーマ・プラグイン(不正なコピー)は使わない
プラグインの管理については、「WordPressのプラグインとは?更新・停止・削除の違いを初心者向けに解説」で紹介しています。
5. バックアップで「戻せる」状態にしておく
どれだけ対策をしても、トラブルを完全になくすことはできません。
万が一、改ざんや不具合が起きたときに頼りになるのがバックアップです。
- 自動でバックアップされているか
- ファイルとデータベースの両方が保存されているか
- 何日分保存されているか
- 実際に復元できるか
バックアップは、取っていることよりも、戻せることが大切です。詳しくは「WordPressのバックアップ方法は?Web担当者向けにわかりやすく解説」で解説しています。
6. サーバー側の守りも確認する
WordPressの中だけでなく、サーバー側でできる対策もあります。
レンタルサーバーには、次のような機能が用意されていることがあります。
- WAF(不正なアクセスを検知・遮断する仕組み)
- 管理画面へのアクセス制限
- 海外からのアクセス制限
- 自動バックアップ
- 無料のSSL
どの機能があるか、有効になっているかは、サーバーの管理画面やマニュアルで確認できます。
💡 Web担当者ポイント
WAFやアクセス制限は便利ですが、設定によっては正しい操作までブロックしてしまうことがあります。有効にした後は、記事の更新やお問い合わせフォームが問題なく動くか確認しましょう。
サーバー選びで確認したいポイントは、「会社サイトのレンタルサーバーはどこがいい?Web担当者向けに選び方を解説」で紹介しています。
7. セキュリティプラグインは入れた方がいい?
WordPressには、不正ログイン対策や改ざんの検知などをまとめて行える、セキュリティプラグインもあります。
便利な一方で、次の点には注意が必要です。
- 複数のセキュリティプラグインを重ねて入れると、競合して不具合が起きることがある
- サーバーの機能と重複する場合がある
- 設定を誤ると、自分が管理画面に入れなくなることがある
「とりあえずたくさん入れる」のではなく、今のサーバーやサイトの状況に合わせて、必要な機能を選ぶことが大切です。分からない場合は、制作会社や保守会社に相談しましょう。
8. 異変に気づける仕組みを作る
対策と同じくらい大切なのが、異変に早く気づくことです。
- WordPressやサーバー会社からの通知メールを確認できるようにしておく
- Search Consoleの「セキュリティの問題」に通知がないか確認する
- 知らない管理者ユーザーが増えていないか、定期的に確認する
- サイトの表示がおかしくないか、ときどき実際に見てみる
Search Consoleについては、「Search Consoleとは?GA4との違いをWeb担当者向けにわかりやすく解説」で紹介しています。
毎月の確認項目は、「Web担当者の仕事とは?毎日・毎月やることチェックリスト」にまとめています。
Web担当者がやること・任せること
セキュリティ対策は、すべてを自分でやる必要はありません。
- 自分でできること
パスワードの管理、ユーザーの整理、更新通知やメールの確認、異変に気づくこと - 相談しながら進めること
2段階認証やセキュリティプラグインの導入、更新作業、サーバーの設定 - 専門家に任せたいこと
改ざんされたときの調査や復旧、サーバーの高度な設定
大切なのは、「どこまで自分で確認して、どこから誰に相談するか」を決めておくことです。
まとめ
WordPressのセキュリティ対策は、特別なことよりも、基本を続けることが大切です。
- 推測されにくいパスワードと2段階認証でログインを守る
- WordPress・テーマ・プラグイン・PHPを更新する
- ユーザーとプラグインを整理する
- バックアップで戻せる状態にしておく
- サーバーの機能を確認し、異変に気づける仕組みを作る
まずは今日、管理画面のユーザー一覧と、更新通知の状態を確認するところから始めてみましょう。